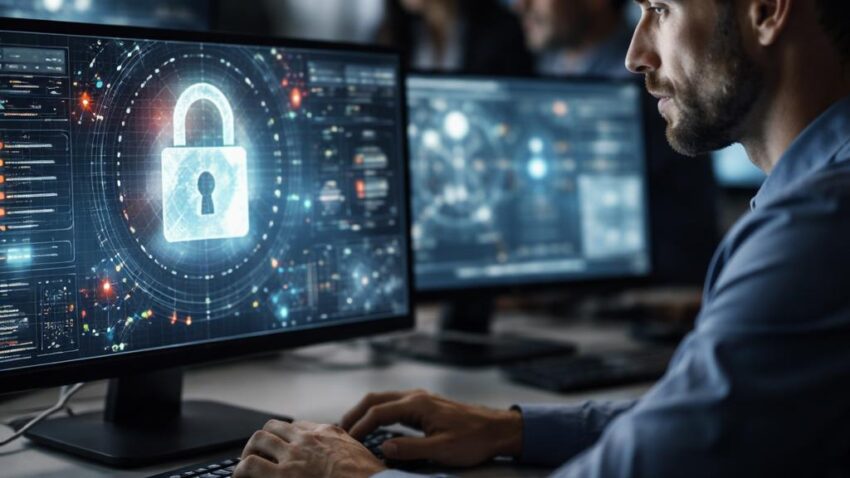
אבטחת מידע וייעוץ סייבר הפכו לחלק בלתי נפרד מהניהול השוטף של כל עסק שמחזיק מידע רגיש, בין אם מדובר בחברה קטנה, סטארטאפ טכנולוגי או גוף פיננסי גדול. התקפות סייבר גורמות לדליפות מידע, השבתת מערכות, נזק כספי ופגיעה קשה באמון הלקוחות, ולכן ארגונים מחפשים ליווי מקצועי שמכיר תקנים בינלאומיים, רגולציה מקומית ותפעול מעשי של מערכות הגנה.
חברת אבטחת מידע וסייבר לעסקים CyberSafe מציעה ייעוץ אבטחת מידע ופתרונות סייבר מקצה לקצה, תוך שילוב ניסיון של מעל עשרים שנה בתחום ה-IT והאבטחה עם הבנה עסקית עמוקה. השירותים כוללים ניהול סיכוני אבטחה, הכשרת עובדים, תכנון מדיניות הגנת נתונים, תמיכה 24/7, וכן הכנה לתקנים כמו ISO 27001, HIPAA, GDPR ו-PCI DSS, כך שהארגון נשאר מוגן ומסודר גם מול רשויות ורגולטורים.
הגנו על מידע בארגון בצורה מקצועית

אתגרי אבטחת מידע בארגונים
סיכוני פריצות וחשיפת נתונים
בכל סוג של ארגון, מכמות קטנה של נתונים ועד מאגרי מידע ענקיים, פריצות עלולות להתרחש בגלל סיסמאות חלשות, תוכנות לא מעודכנות או הגדרות שגויות במערכות ענן. כאשר התוקפים מצליחים להיכנס, הם גונבים נתונים, משביתים שרתים או מצפינים קבצים ודורשים כופר.
- גניבת נתונים אישיים של לקוחות, כולל פרטי זיהוי ופרטי תשלום
- השחתת מערכות מידע ושיבוש יכולת הפעילות העסקית
- סחיטה כספית לאחר הצפנת נתונים קריטיים
בישראל נרשמו אירועים משמעותיים במיוחד בחברות הייטק, מוסדות רפואיים וגופים פיננסיים, שם כל דקה של השבתה מתורגמת לנזק כספי גבוה ולפגיעה תדמיתית רחבה. ארגון שלא נערך מראש מוצא את עצמו מטפל במשבר בזמן אמת במקום למנוע אותו.
תאימות רגולטורית והשלכות כלכליות
מעבר לנזק הטכנולוגי, אבטחת מידע קשורה ישירות לעמידה בחוקים ותקנות. ארגונים שנוגעים במידע אישי או פיננסי נדרשים לעמוד בדרישות כמו GDPR, PCI DSS, HIPAA ותקן ISO 27001. אי עמידה בכללים עלולה לגרור קנסות כבדים, תביעות משפטיות והגבלות על פעילות, במיוחד לנוכח שינויים מהותיים כמו תיקון 13 לחוק הגנת הפרטיות.
CyberSafe מסייעת בביצוע אודיט אבטחת מידע, מיפוי פערים והטמעת נהלים, כדי שהארגון לא ילמד על הדרישות רק אחרי אירוע חמור. חלק מהתהליך הוא הכשרה מעשית של עובדים, כדי לצמצם טעויות אנוש כמו לחיצה על קישורי פישינג או שיתוף מסמכים רגישים ללא הצפנה.
| תחום | סיכון עיקרי | פתרון מוצע |
|---|---|---|
| פיננסים | חשיפת פרטי כרטיסי אשראי ומידע בנקאי | ייעוץ אבטחת IT, התאמה ל-PCI DSS ובקרת גישה הדוקה |
| בריאות | חשיפת מידע רפואי רגיש והפרת HIPAA | ניהול סיכוני אבטחה, הצפנת נתונים והגדרת נהלי גישה |
השילוב בין ניהול סיכונים, נהלים טכניים וחינוך משתמשים מאפשר לארגון להקטין בצורה משמעותית את הסיכוי להפרת מידע ואת החשיפה הכלכלית מולה.
מודעות עובדים ושאלות נפוצות
אבטחת סייבר היא שילוב של טכנולוגיה, תהליכים והתנהגות יומיומית נכונה של עובדים. שימוש בסיסמאות חזקות, אימות דו שלבי, דיווח על מייל חשוד והימנעות מחיבור התקנים לא מוכרים הם צעדים בסיסיים שמפחיתים סיכון.
בארגונים רבים עולות שוב ושוב אותן שאלות: איך מתחילים להגן על נתונים עסקיים, למה יש צורך באודיט תקופתי, והאם תמיכה 24/7 באמת משנה? התשובה היא שהתערבות מוקדמת וטיפול בזמן אמת מקצרים משמעותית את משך האירוע ומונעים התפשטות נזק לרוחב כל הארגון.
הפתרונות של CyberSafe לאבטחת מידע בארגונים
ייעוץ אבטחת מידע מקצה לקצה
CyberSafe מתכננת יחד עם הלקוח תשתית אבטחת מידע שמותאמת לגודל הארגון, לטכנולוגיות שבהן הוא משתמש ולרגולציה הרלוונטית. התהליך מתחיל במיפוי מערכות, זיהוי סיכונים והבנת תהליכים עסקיים, וממשיך לבניית תוכנית אבטחת מידע מסודרת ומדידה.
- בדיקת סיכוני סייבר ראשונית בעזרת כלים אוטומטיים וסריקות עומק
- הגדרת מדיניות הגנת נתונים ברורה, כולל נוהל סיסמאות, גיבויים והרשאות
- הכשרת ארגונים לאבטחה באמצעות סדנאות מעשיות ותסריטי תקיפה אמיתיים
ייעוץ מקצועי מאפשר להנהלה להבין מהו סדר העדיפויות, היכן להשקיע תקציב, ואיך לחבר בין דרישות הרגולציה לבין הצרכים העסקיים בלי להכביד על שגרת העבודה.
למד יסודות אבטחת מידע בארגון שלך

תאימות לתקנים בינלאומיים
CyberSafe מלווה ארגונים בתהליכי הסמכה ויישור קו מול תקנים מוכרים. הצוות כולל מומחים בעלי הסמכות כמו CISSP, ומ Auditors שמכירים את דרישות ISO 27001, HIPAA ו-PCI DSS. השילוב נותן ללקוחות יכולת להציג הוכחות מסודרות לעמידה בדרישות בפני שותפים, לקוחות וגורמי רגולציה.
| תקן | יתרון מרכזי |
|---|---|
| ISO 27001 | מסגרת ניהול סיכונים שיטתית לכלל הארגון |
| HIPAA | הגנה מובנית על מידע רפואי ומעקב אחר גישה |
לצד התקנים, מתבצעת התאמה לפרטיות מידע בהתאם ל-GDPR ולדרישות ישראליות, כך שהארגון לא נדרש לשנות מערכות בכל פעם שמתעדכנת רגולציה.
מרכז תמיכה 24/7 והיערכות לאירועים
אחד המרכיבים החשובים בהגנת סייבר הוא זמינות. CyberSafe מפעילה תמיכה מסביב לשעון שמזהה אירועים, מנתחת לוגים ומגיבה להתראות. תגובה מהירה בשניות ובדקות הראשונות עשויה למנוע דליפת נתונים ולצמצם דרישת כופר או זמן השבתה.
הניסיון המצטבר של מומחי החברה, כולל רקע צבאי ועבודה עם ארגונים גלובליים, מאפשר טיפול יעיל גם באיומים מורכבים כמו מתקפות ממוקדות, ניצול חולשות אפליקטיביות והתחזות למנהלים.
שאלות נפוצות על שירותי CyberSafe
ייעוץ אבטחת IT עוזר להגדיר מדיניות, נהלים וכלי הגנה כך שצוות ה-IT הפנימי לא נשאר לבד מול האיומים. ניהול סיכוני אבטחה מזהה חולשות לפני שהן הופכות לפריצה, ומציע צעדי טיפול מדורגים.
הבדלים בין רגולציות, כמו GDPR שמתמקד בפרטיות ו-PCI DSS שמתמקד בכרטיסי אשראי, מוסברים ללקוח באופן ברור, כדי שידע מול אילו דרישות עליו לעמוד ומה המשמעות המעשית עבורו.
יתרונות בחירה בייעוץ מקצועי לאבטחת מידע
ניסיון מעשי ותכנון יעיל
כאשר מערבים יועצים מנוסים, הארגון מדלג על ניסוי וטעייה יקרה ומקבל תוכנית אבטחה שמתבססת על מאות פרויקטים קודמים. כך חוסכים זמן, נמנעים מהשקעות מיותרות בכלי הגנה לא מתאימים, ומפנים את משאבי ה-IT לטיפול בפעילות העסקית היומיומית.
CyberSafe משלבת ידע טכנולוגי מעמיק עם הסתכלות עסקית, כך שהמלצות האבטחה לא נשארות על הנייר אלא מוטמעות בפועל תוך התחשבות בעומס העבודה ובתקציב.
הסמכות בינלאומיות ואמון לקוחות
החזקת הסמכות כמו CISSP וידע מעשי ביישום ISO 27001, HIPAA ו-PCI DSS מייצרת יתרון ברור בעת עבודה עם חברות בינלאומיות, בנקים וחברות ביטוח. לקוחות ושותפים מעדיפים לעבוד עם ארגונים שיכולים להוכיח רמת אבטחה סדורה ומבוקרת.
הצגת מסמכי מדיניות, תיעוד של אודיטים תקופתיים והוכחות לעמידה בתקנים משפיעה ישירות על תהליכי מכירה, השתתפות במכרזים ושימור לקוחות קיימים.
טעויות נפוצות באבטחת סייבר לעסקים
התעלמות מסיכונים ותכנון חלקי
אחת הטעויות השכיחות היא לחשוב שאבטחת מידע רלוונטית רק לחברות ענק, ולהסתפק באנטי וירוס וגיבוי בסיסי. בפועל, תוקפים מחפשים דווקא עסקים קטנים ובינוניים שנוטים להשקיע פחות בהגנה.
תכנון מוקדם של אבטחת מידע, כולל זיהוי הנכסים הקריטיים ותיעדוף הגנה עליהם, מונע מצב שבו הארגון מטפל באירוע חמור ללא תוכנית פעולה ברורה.
חוסר תמיכה שוטפת ותחזוקה
אבטחת סייבר איננה פרויקט חד פעמי אלא תהליך מתמשך. ארגונים שמיישמים פתרון חד פעמי ולא דואגים לעדכונים, בדיקות תקופתיות ותמיכה רציפה, משאירים את הדלת פתוחה לחולשות חדשות.
תמיכה 24/7, ניטור קבוע של מערכות ובדיקות חדירה בזמן מבוקר מאפשרים לזהות בעיות לפני שהן מנוצלות בידי תוקפים, ולהשלים את מעגל ההגנה גם אחרי סיום פרויקט הייעוץ הראשוני.
השוואה בין גישות לאבטחת מידע
| גישה | יתרונות | חסרונות |
|---|---|---|
| ייעוץ מקצועי חיצוני | ניסיון רב, הסמכות בינלאומיות, ראייה רחבה ותמיכה מתמדת | עלות התחלתית גבוהה יותר ודרישה לשיתוף פעולה פנימי |
| ניהול עצמי ללא מומחים | חיסכון ראשוני והיכרות פנימית עם המערכות | סיכון גבוה לפרצות, חוסר תאימות רגולטורית וקושי לעמוד באיומים מתקדמים |
שאלות נפוצות על יסודות אבטחת מידע בארגונים
הגדרת אבטחת סייבר וצעדים ראשונים
אבטחת סייבר היא סט של כלים, נהלים והרגלים שמטרתם להגן על מערכות ומידע מפני גישה לא מורשית, שינוי, השמדה או גניבה. הצעד הראשון הוא מיפוי הנכסים הקריטיים, ביצוע אודיט אבטחת מידע והחלטה אילו סיכונים הארגון מוכן לקבל ואילו חייבים מענה מיידי.
ניהול סיכונים ותמיכה 24/7
ניהול סיכוני אבטחה כולל זיהוי חולשות, הערכת השפעה ויישום צעדי הפחתה, כמו הצפנה, הגבלת גישה ובדיקות חדירה. תמיכה עשרים וארבע שבע מאפשרת להפעיל את התוכניות האלה בזמן אמת, לזהות דפוסי תקיפה ולקבל החלטות מהירות במהלך אירוע.
תפקיד התקנים והאודיט
תקנים כמו ISO 27001 מספקים מסגרת עבודה ברורה לניהול אבטחת מידע, ואודיט תקופתי בודק אם הארגון באמת פועל לפי ההנחיות. התהליך עוזר לגלות נקודות חלשות, לעדכן נהלים ולהתכונן לביקורות של לקוחות ורגולטורים.
סיכום והמשך לימוד
אבטחת מידע איננה מותרות, אלא תנאי בסיסי להמשך פעילות עסקית תקינה. שילוב של ייעוץ סייבר מקצועי, ניהול סיכוני אבטחה, עמידה בתקנים בינלאומיים ותמיכה שוטפת מאפשרים לצמצם נזקים ולהפוך את ההגנה לחלק טבעי מהניהול בארגון.
CyberSafe פועלת יחד עם לקוחותיה כדי לבנות תוכניות אבטחה ארוכות טווח, להעלות את רמת המודעות ולהטמיע תהליכים פשוטים שמקלים על השגרה ולא מעכבים אותה.
- לימוד יסודות אבטחת מידע לכל הדרגים בארגון.
- היערכות לאירועי סייבר ומתודולוגיית תגובה ברורה.
- שילוב בין כלים טכנולוגיים, תהליכים ותרבות ארגונית.
להעמקה נוספת תוכלו לקרוא מאמרים מקצועיים נוספים בבלוג, לקבל פרטים על שירותי ייעוץ וסדנאות דרך צור קשר, ולהתעדכן בדוגמאות של יישום ניהול סיכוני אבטחה ואודיט אבטחת מידע בארגונים דומים לשלכם.